
Resumo rápido
- Rede: gateway Dream Machine (UTM/NGFW), load balance com failover, backbone 10G/40G e segmentação por VLANs.
- Cabeamento: Cat6A blindado (F/UTP ou S/FTP), com cada ponto certificado com Fluke DSX-8000 conforme a ANSI/TIA-568.2-D.
- Aluguel de TI (HaaS): sem grande investimento inicial, com troca de equipamento em caso de defeito e renovação tecnológica previstas em contrato.
- Extras: automação com PoE, controle de acesso e CFTV integrados à rede, e monitoramento NOC 24/7.
Infraestrutura de TI na Paulista: por que a demanda é de alta performance

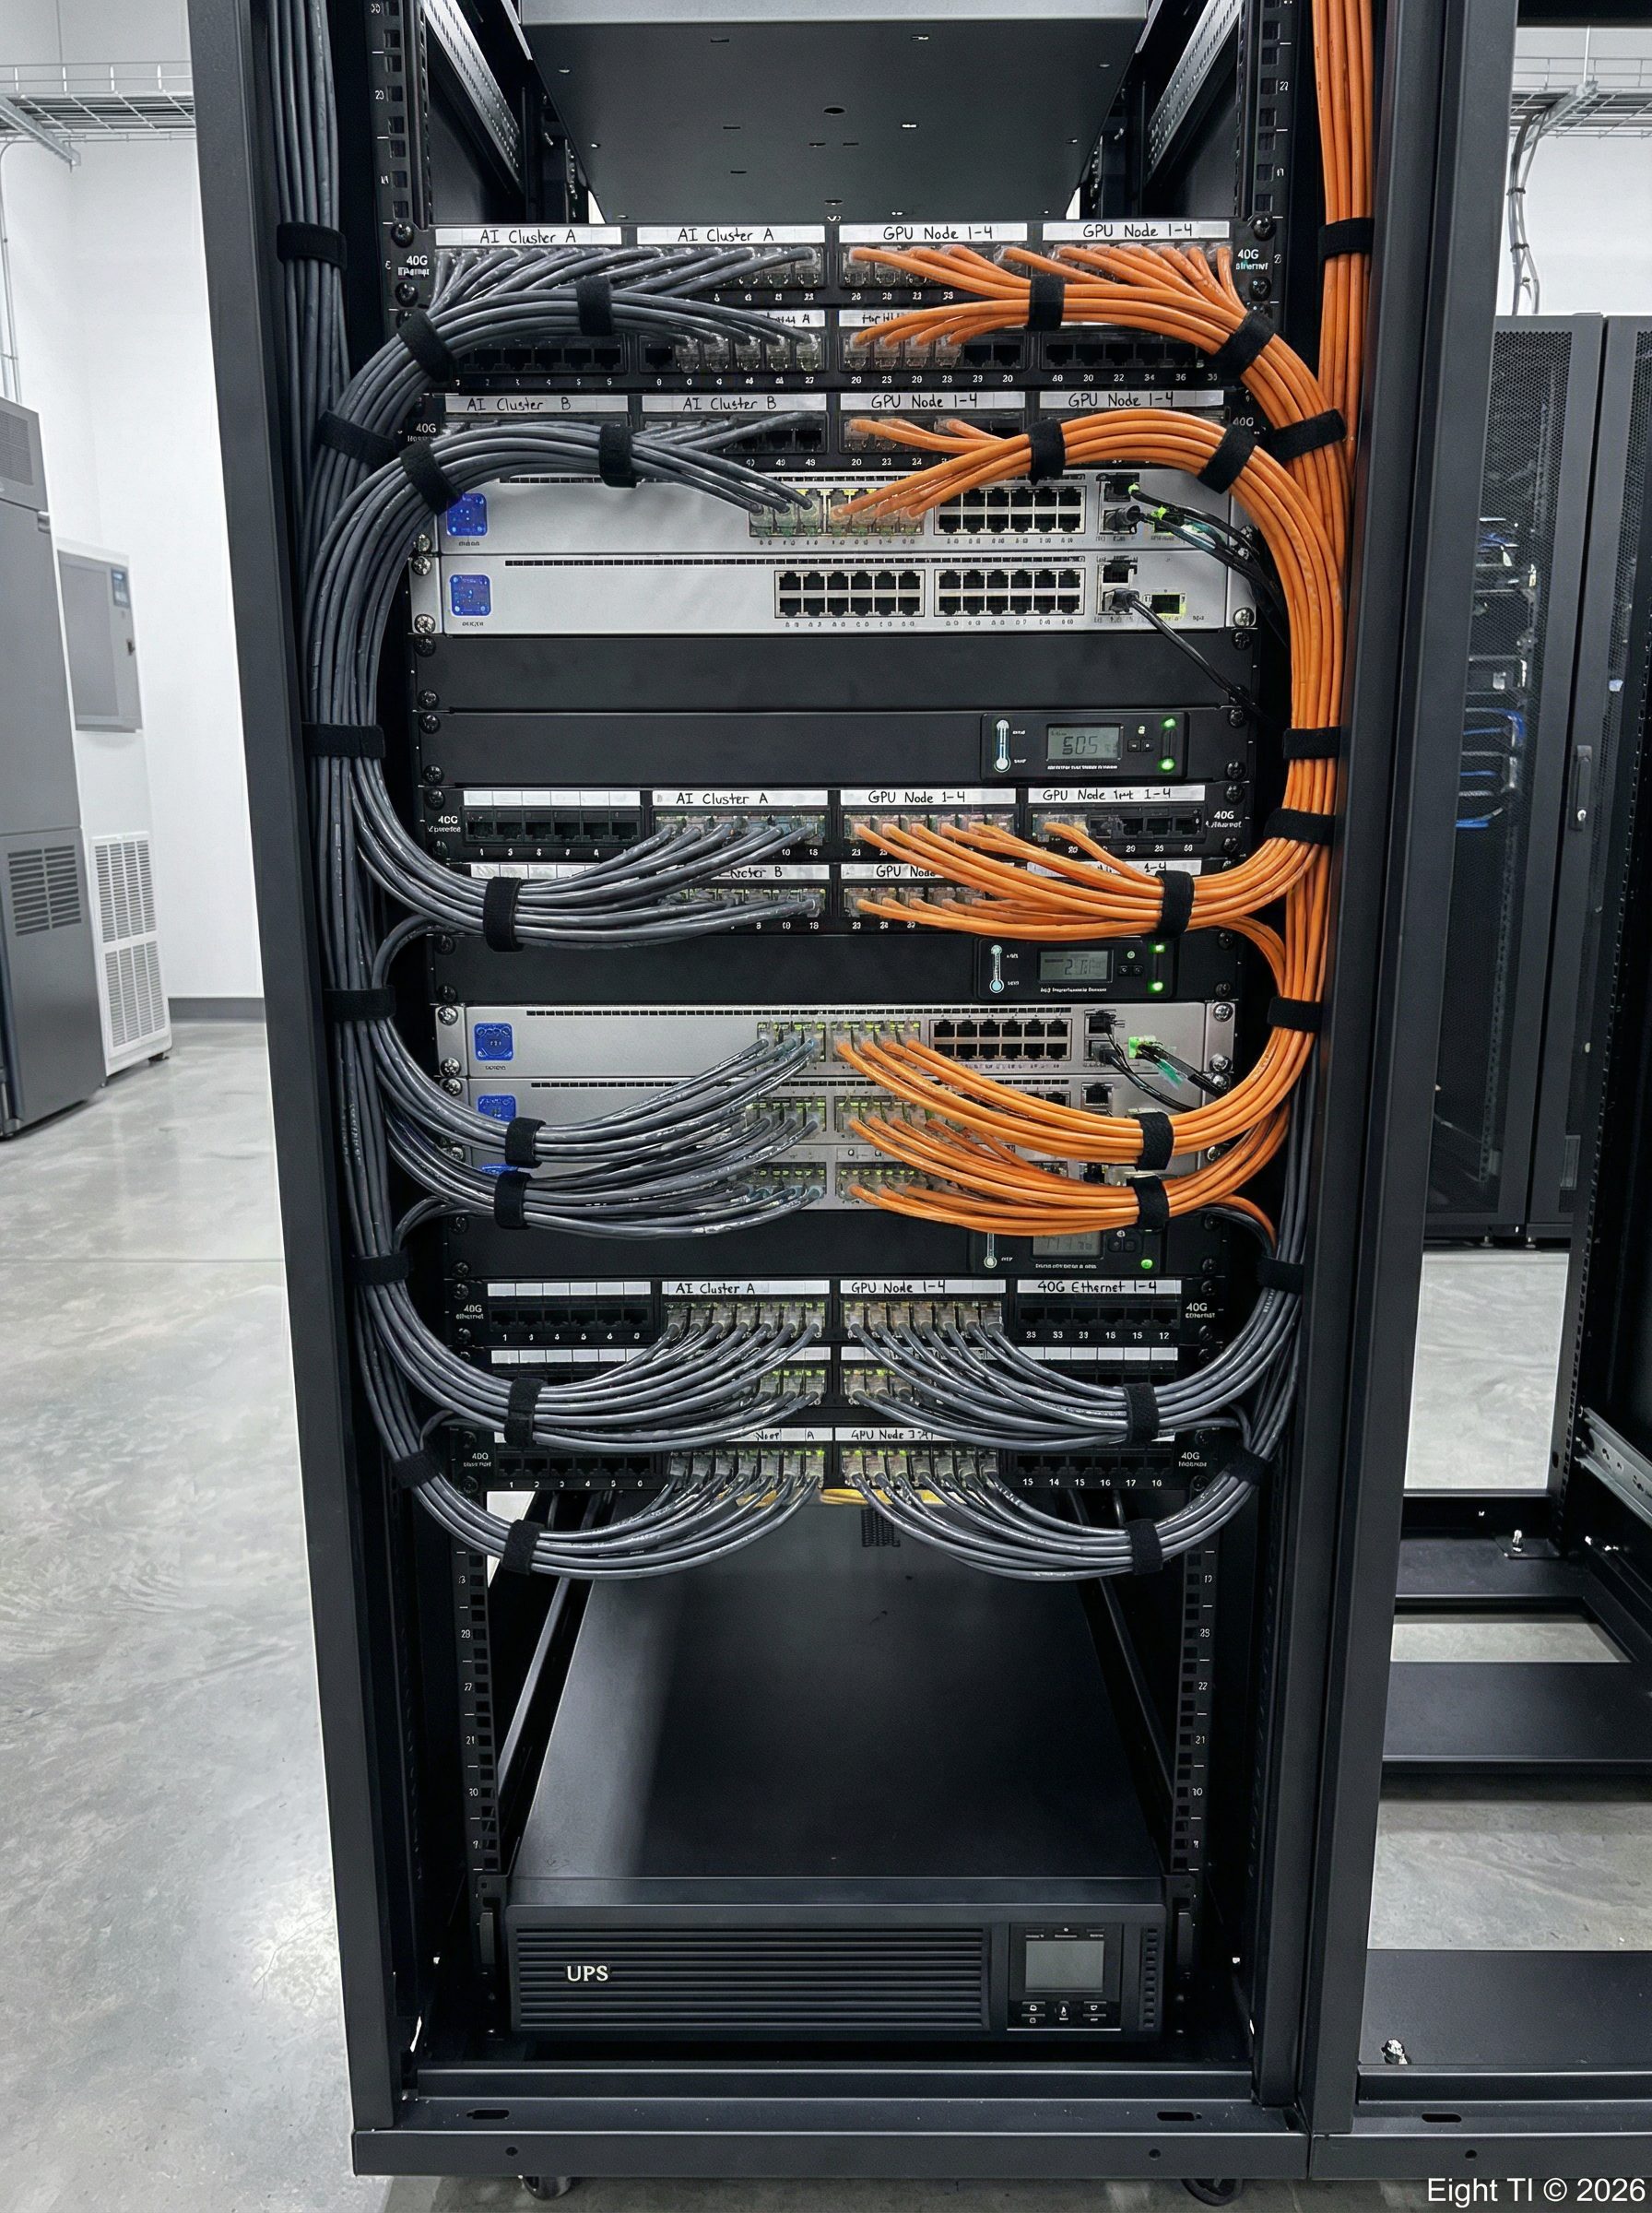
Rack de alta densidade com switches, patch panels e cabeamento organizado.
A Avenida Paulista é um dos principais polos financeiros e corporativos do país, abrigando desde sedes de grandes instituições financeiras até polos de inovação tecnológica e escritórios de advocacia de renome. Neste cenário de altíssima competitividade, a infraestrutura de TI deixou de ser apenas um suporte operacional para se tornar uma verdadeira estratégia de negócio. Empresas localizadas nesta região não podem se dar ao luxo de enfrentar lentidões, quedas de conexão ou vulnerabilidades de segurança, pois cada segundo de inatividade resulta em perdas financeiras expressivas e danos incalculáveis à reputação corporativa.
Neste contexto, a Eight TI se destaca ao oferecer um modelo de infraestrutura que une alta performance e otimização de custos (Low Cost). O conceito de Low Cost, aqui, não se refere à utilização de equipamentos inferiores, mas sim a uma arquitetura financeira e técnica inteligente baseada no modelo de Hardware as a Service (HaaS). Em vez de imobilizar grandes volumes de capital em ativos que sofrem rápida depreciação, as empresas na Paulista podem alugar uma infraestrutura de ponta, contando com equipamentos de classe mundial, como roteadores avançados, switches de alta densidade e sistemas de automação de última geração.
A complexidade de montar e manter uma rede corporativa no centro de São Paulo envolve desafios únicos. A densidade populacional e o volume massivo de redes sem fio na região geram um ambiente com interferência eletromagnética e de radiofrequência. Além disso, os edifícios comerciais, muitos deles com arquitetura histórica ou limitações estruturais, exigem um planejamento meticuloso para a passagem de cabeamento estruturado e a instalação de racks de TI. A Eight TI assume integralmente essa responsabilidade, desenhando, implementando e gerenciando toda a operação tecnológica, permitindo que nossos clientes mantenham o foco exclusivo em seu core business.
Ao longo deste artigo, detalharemos a engenharia por trás das redes que construímos, explorando as tecnologias que garantem redundância, velocidade e segurança para escritórios exigentes.
O Cérebro da Operação: Dream Machine e NGFW
Dream Machine Pro e switches gerenciáveis em topologia de alta disponibilidade.
O ponto de partida para uma rede robusta é o gateway, o equipamento responsável por conectar a rede interna (LAN) ao mundo exterior (WAN) e proteger os dados corporativos contra ameaças cibernéticas. Em nossos projetos de alto padrão na Avenida Paulista, o equipamento central frequentemente escolhido é a linha Dream Machine (como o UDM Pro ou UDM SE). Este dispositivo transcende a função de um simples roteador; ele atua como um Unified Threat Management (UTM) e Next-Generation Firewall (NGFW), consolidando múltiplas funções críticas em um único appliance de montagem em rack (1U).
A Dream Machine oferece recursos avançados de segurança, incluindo Intrusion Detection System (IDS) e Intrusion Prevention System (IPS) baseados em assinaturas atualizadas em tempo real. Isso significa que o equipamento não apenas detecta tentativas de invasão, varreduras de portas ou tráfego malicioso, mas bloqueia ativamente essas ameaças antes que alcancem os servidores internos. Além disso, a capacidade de Deep Packet Inspection (DPI) permite que a equipe de TI da Eight TI visualize, em nível granular, quais aplicações estão consumindo a banda da empresa, possibilitando o bloqueio de serviços não autorizados ou a priorização de tráfego crítico.
Outro diferencial crucial da Dream Machine é a sua controladora integrada (UniFi Network Controller). Em escritórios extensos, com dezenas de Access Points (APs) e switches espalhados por múltiplos andares, a gestão centralizada é fundamental. Através de um painel único, nossos engenheiros conseguem monitorar o status de cada porta de switch, a saúde de cada AP e a experiência de conectividade de cada usuário (cliente). Essa visibilidade unificada reduz drasticamente o tempo de resposta a incidentes (MTTR), permitindo diagnósticos precisos e intervenções remotas imediatas.
A integração de um sistema de vigilância (UniFi Protect) diretamente no mesmo hardware é outra vantagem que aplicamos nos escritórios da Paulista. A Dream Machine possui baias para discos rígidos (HDDs) de classe empresarial, permitindo a gravação local e segura de imagens de dezenas de câmeras IP de alta resolução (4K), sem a necessidade de adquirir um Network Video Recorder (NVR) separado, otimizando o espaço no rack e simplificando a topologia da rede.
Load Balance Profissional e Alta Disponibilidade
A continuidade dos negócios em empresas financeiras e corporativas depende intrinsecamente da disponibilidade ininterrupta da internet. Uma simples falha no provedor de serviços de internet (ISP) pode paralisar operações de trading, interromper videoconferências com investidores globais e bloquear o acesso a sistemas ERP hospedados na nuvem. Para mitigar esse risco, a Eight TI implementa arquiteturas de rede com múltiplos links WAN, orquestrados por sistemas de Load Balance profissional e protocolos de roteamento dinâmico.
O Balanceamento de Carga (Load Balance) que configuramos não se limita a alternar entre conexões; ele distribui o tráfego de forma inteligente. Em um cenário típico na Avenida Paulista, contratamos dois ou mais links de fibra óptica dedicada de operadoras distintas, com rotas de entrada físicas diferentes no edifício, garantindo redundância de última milha. O gateway é configurado para utilizar esses links simultaneamente (Active-Active), agregando a banda total disponível e maximizando o throughput para a rede interna.
O Failover Automático é a espinha dorsal da nossa estratégia de alta disponibilidade. O sistema monitora continuamente a latência, o jitter e a perda de pacotes de cada link WAN. Se o link principal apresentar degradação severa ou cair completamente, o roteador redireciona todo o tráfego para o link secundário em poucos segundos ou menos, conforme a configuração. Na maioria dos casos, isso é rápido o bastante para que chamadas de voz sobre IP (VoIP) e sessões de VPN (Virtual Private Network) sejam retomadas com interrupção mínima.
Além do failover, aplicamos o Policy-Based Routing (PBR) para otimizar o uso dos recursos. O PBR nos permite definir regras granulares: por exemplo, todo o tráfego destinado a servidores da AWS ou Azure é forçado a sair pelo Link A (que possui rotas mais diretas e menor latência para esses datacenters), enquanto o tráfego de navegação web geral e downloads é direcionado para o Link B (que pode ter maior largura de banda, mas latência ligeiramente superior). Essa engenharia de tráfego garante que as aplicações de missão crítica tenham sempre a melhor performance possível.
Arquitetura de Redes 10G e 40G: O Backbone de Alta Velocidade
Enquanto as estações de trabalho modernas geralmente operam com conexões Gigabit Ethernet (1 Gbps) ou Wi-Fi 6, o backbone da rede corporativa — a infraestrutura que interliga os switches de acesso ao switch core e aos servidores locais — exige uma capacidade de tráfego ordens de grandeza superior. A Eight TI projeta e implementa backbones operando a 10 Gbps (10G) e 40 Gbps (40G) para garantir que a rede interna nunca seja o gargalo da produtividade.
A necessidade de redes 10G/40G na Avenida Paulista é impulsionada por diversas tendências tecnológicas. Escritórios de arquitetura e engenharia manipulam arquivos BIM (Building Information Modeling) e CAD que facilmente ultrapassam dezenas de gigabytes. Agências de publicidade e produtoras de vídeo editam conteúdo em 4K e 8K diretamente de storages NAS (Network Attached Storage) centralizados. Sem um backbone de altíssima velocidade, a transferência desses arquivos saturaria os uplinks dos switches, causando lentidão generalizada para todos os usuários da rede.
Nossa arquitetura de rede utiliza topologias hierárquicas (Core, Distribution, Access) ou Spine-Leaf, dependendo da escala do projeto. No nível de acesso, instalamos switches Edge de 24 ou 48 portas Gigabit, frequentemente com suporte a PoE (Power over Ethernet) para alimentar dispositivos periféricos. Esses switches de acesso são então conectados ao switch Core (o coração da rede local) utilizando portas SFP+ (Small Form-factor Pluggable Plus) para links de 10G, ou portas QSFP+ (Quad Small Form-factor Pluggable Plus) para links de 40G.
Para garantir redundância e aumentar ainda mais a banda, configuramos o LACP (Link Aggregation Control Protocol) entre os switches. O LACP permite agrupar múltiplas portas físicas em um único link lógico. Por exemplo, ao agregar duas portas de 10G, criamos um uplink de 20 Gbps entre o switch de acesso e o Core. Se um dos cabos ou portas físicas falhar, o tráfego continua fluindo pelo cabo restante, reduzindo a banda temporariamente, mas mantendo a rede operacional e evitando o temido "downtime".
Para o desenho de infraestruturas voltadas a aplicações de nova geração, veja também o artigo sobre infraestrutura de rede para IA e edge computing. Para a visão geral das camadas da rede, veja o guia de infraestrutura de TI para redes.
Cabos DAC (Direct Attach Copper): Eficiência no Data Center Local

Interligação de switches core utilizando cabos DAC para backbone 40G.
A escolha da mídia de transmissão para interligar os equipamentos dentro do rack de TI é uma decisão crítica de engenharia. Embora a fibra óptica seja o padrão ouro para longas distâncias, dentro do ambiente confinado de um data center local ou sala de telecomunicações (TR), a Eight TI prioriza a utilização de cabos DAC (Direct Attach Copper) para conexões de 10G e 40G.
Um cabo DAC consiste em um cabo de cobre twinaxial blindado que já possui os conectores transceptores (SFP+ ou QSFP+) integrados e selados em ambas as extremidades nas fábricas. Esta arquitetura "all-in-one" apresenta vantagens técnicas e financeiras substanciais em relação ao uso de cabos de fibra óptica combinados com transceptores ópticos avulsos.
A principal vantagem técnica dos cabos DAC é a latência ultrabaixa. Diferente da fibra óptica, que exige a conversão do sinal elétrico gerado pelo switch em um sinal luminoso (fótons) e vice-versa na outra extremidade, o cabo DAC transmite o sinal elétrico nativamente. A eliminação dessa etapa de conversão eletro-óptica reduz levemente a latência por link. Em ambientes sensíveis à latência, como operações de trading, essa redução no backbone pode ser relevante.
Além da performance, os cabos DAC são fundamentais para a nossa proposta de "Low Cost" sem perda de qualidade. Eles são significativamente mais baratos que a compra de módulos transceptores ópticos e cordões ópticos (patch cords). A confiabilidade também é superior, pois não há conectores ópticos expostos a poeira ou sujeira, eliminando a necessidade de limpeza minuciosa das faces (ferrules) antes da conexão. O consumo de energia é outro fator crucial: os transceptores de cobre consomem cerca de 0.1W a 0.5W por porta, enquanto os módulos ópticos podem consumir de 1W a 2W. Em um rack com dezenas de conexões 10G, essa diferença reduz a carga térmica e, consequentemente, os custos com ar-condicionado de precisão.
O ponto de atenção é o alcance: o DAC passivo costuma chegar a poucos metros (em geral até 3 a 7 m em 10G e cerca de 5 m em 40G). Por isso ele é ideal dentro do rack ou entre racks vizinhos; para distâncias maiores, usa-se fibra óptica com transceptores.
Segmentação Avançada com VLANs e Segurança Interna
A construção de uma rede plana (flat network), onde todos os dispositivos compartilham o mesmo domínio de broadcast, é uma prática obsoleta e perigosa, especialmente em ambientes corporativos de alto nível. A Eight TI implementa uma segmentação lógica rigorosa através de Virtual LANs (VLANs), isolando diferentes tipos de tráfego e departamentos para garantir segurança, organização e performance.
As VLANs permitem dividir fisicamente um único switch em múltiplos switches virtuais. Em um projeto típico na Avenida Paulista, estruturamos a rede com as seguintes segmentações:
- VLAN de Gerenciamento (Management): Uma rede estritamente isolada, acessível apenas pela equipe de TI, utilizada para acessar as interfaces de configuração dos switches, roteadores, access points e nobreaks (UPS).
- VLAN Corporativa (Data): Onde residem os computadores, notebooks e impressoras dos colaboradores. Pode ser subdividida por departamentos (Financeiro, RH, Engenharia) para restringir o acesso a servidores específicos.
- VLAN de Voz (VoIP): Dedicada exclusivamente aos telefones IP. O tráfego de voz é extremamente sensível a atrasos (jitter). Ao isolá-lo em uma VLAN própria, aplicamos políticas de QoS (Quality of Service) baseadas em tags 802.1p, garantindo que pacotes de voz tenham prioridade máxima sobre o tráfego de dados na fila do switch.
- VLAN de Visitantes (Guest): Fornece acesso à internet para clientes e fornecedores, mas bloqueia completamente qualquer tentativa de acesso à rede corporativa interna, protegendo os dados da empresa contra dispositivos de terceiros potencialmente infectados.
- VLAN de IoT e Segurança: Isola câmeras de CFTV, terminais de controle de acesso, sensores de temperatura e smart TVs. Dispositivos IoT frequentemente possuem vulnerabilidades de firmware; isolá-los impede que sejam usados como vetor de ataque (pivot) para comprometer a rede principal.
A comunicação entre essas VLANs não ocorre livremente. Todo o tráfego inter-VLAN é roteado através do firewall de próxima geração (NGFW), onde regras estritas de firewall (Access Control Lists - ACLs) são aplicadas. Por exemplo, a VLAN de CFTV pode enviar dados para o servidor de gravação, mas não tem permissão para acessar a internet, impedindo o vazamento de imagens confidenciais. Essa arquitetura de "Zero Trust" (Confiança Zero) interna é vital para a conformidade com leis de proteção de dados, como a LGPD.
O Modelo Hardware as a Service (HaaS): Aluguel de TI
O investimento em infraestrutura de TI tradicional (CAPEX) exige a imobilização de dezenas ou centenas de milhares de reais na compra de switches, roteadores e access points. O grande problema é que a tecnologia de redes evolui em um ritmo frenético; equipamentos adquiridos hoje estarão defasados em três ou quatro anos. Para solucionar este dilema financeiro e tecnológico, a Eight TI introduziu o modelo de Hardware as a Service (HaaS) — o aluguel completo da infraestrutura de rede para as empresas da Avenida Paulista.
Ao adotar o modelo de aluguel de TI (OPEX), nossos clientes transformam um grande custo inicial em uma despesa operacional mensal previsível. Este modelo oferece vantagens financeiras e operacionais claras:
Primeiramente, a Atualização Tecnológica Contínua. No término do contrato de locação, a empresa tem a opção de renovar o parque tecnológico com equipamentos de última geração (por exemplo, migrando de Wi-Fi 6 para Wi-Fi 7, ou de switches 10G para 40G/100G) sem a necessidade de um novo aporte maciço de capital. A infraestrutura acompanha o crescimento da empresa e as demandas do mercado, garantindo competitividade permanente.
Em segundo lugar, a Garantia Total e Substituição Imediata. No modelo tradicional de compra, se um switch core queimar após o período de garantia do fabricante, a empresa enfrenta o custo de aquisição de um novo equipamento e o tempo de inatividade até a chegada da peça. No modelo de aluguel da Eight TI, o risco do hardware é inteiramente nosso. Se qualquer ativo apresentar defeito durante a vigência do contrato, nossa equipe técnica realiza a substituição imediata (Advanced Hardware Replacement), garantindo o SLA (Service Level Agreement) acordado e minimizando o downtime.
Por fim, os possíveis Benefícios Fiscais. Para empresas enquadradas no regime tributário de Lucro Real, o aluguel da infraestrutura de TI pode ser tratado como despesa operacional, o que, conforme a legislação e o caso concreto, pode reduzir a base de cálculo do Imposto de Renda Pessoa Jurídica (IRPJ) e da Contribuição Social sobre o Lucro Líquido (CSLL). O tratamento fiscal varia de empresa para empresa, portanto confirme com o seu contador.
A conectividade sem fio também pode ser contratada no modelo de aluguel: conheça o aluguel de Wi-Fi corporativo e de ativos de rede.
Automação Corporativa e IoT: Edifícios Inteligentes
A infraestrutura de rede moderna transcende a simples conectividade de computadores; ela é o sistema nervoso central dos edifícios inteligentes (Smart Buildings). A Eight TI implementa soluções de automação corporativa e Internet das Coisas (IoT) que transformam escritórios tradicionais na Avenida Paulista em ambientes altamente eficientes, sustentáveis e responsivos.
A espinha dorsal dessa automação é a tecnologia Power over Ethernet (PoE). Nossos switches gerenciáveis fornecem não apenas dados, mas também energia elétrica através do mesmo cabo de rede Cat6A. Com a adoção do padrão PoE++ (IEEE 802.3bt), somos capazes de fornecer até 90 Watts de potência por porta. Isso elimina a necessidade de infraestrutura elétrica paralela e tomadas próximas aos dispositivos, reduzindo drasticamente os custos de instalação elétrica e facilitando o reposicionamento de equipamentos.
O que alimentamos com PoE++? A gama de dispositivos é vasta e revolucionária. Implementamos sistemas de Iluminação Inteligente LED PoE, onde cada luminária possui um endereço IP e é controlada pelo software de automação. Sensores de presença e luminosidade natural integrados ajustam a intensidade das luzes dinamicamente, economizando energia quando o escritório está vazio ou quando a luz solar que entra pelas janelas de vidro da Paulista é suficiente.
As Salas de Reunião Conectadas são outro pilar da nossa automação. Sensores de ocupação detectam a entrada de pessoas, ligando automaticamente os displays interativos, ajustando o sistema de ar-condicionado (integrado via gateways BACnet/IP) e atualizando o status da sala (Livre/Ocupada) nos displays externos e nos calendários corporativos (Microsoft Exchange ou Google Workspace). Sistemas de videoconferência de alta definição são ativados com um único toque, utilizando a banda garantida pela rede 10G para transmissões sem atrasos.
A gestão de energia (Energy Management) torna-se granular. O painel de controle permite visualizar o consumo elétrico exato de cada dispositivo PoE conectado à rede, permitindo a criação de políticas de economia de energia, como o desligamento automático de telefones IP e monitores informativos fora do horário de expediente, alinhando a empresa às melhores práticas de ESG (Environmental, Social, and Governance).
Controle de Acesso de Última Geração e CFTV

Monitoramento centralizado de CFTV e controle de acesso integrado à rede.
A segurança física dos escritórios na Avenida Paulista é uma prioridade inegociável. A Eight TI integra sistemas de controle de acesso de última geração e Circuito Fechado de Televisão (CFTV) IP diretamente na infraestrutura de rede, criando um ecossistema de segurança unificado, inteligente e altamente responsivo.
O controle de acesso tradicional, baseado em crachás RFID, apresenta vulnerabilidades conhecidas (crachás podem ser perdidos, roubados ou emprestados). Para mitigar esses riscos, implementamos Leitores Biométricos e de Reconhecimento Facial de alta precisão. Esses terminais, alimentados via PoE e conectados à VLAN de Segurança, utilizam algoritmos de inteligência artificial para identificar colaboradores em frações de segundo, mesmo utilizando máscaras ou em condições de baixa luminosidade, garantindo que apenas pessoal autorizado acesse áreas restritas como data centers locais ou salas da diretoria.
A conveniência do Acesso Mobile (Smartphone Access) também é amplamente adotada. Utilizando tecnologias Bluetooth Low Energy (BLE) e Near Field Communication (NFC), os colaboradores podem desbloquear portas e catracas simplesmente aproximando seus smartphones, utilizando credenciais digitais criptografadas emitidas e revogadas remotamente pelo departamento de RH. Isso elimina o custo de emissão de cartões físicos e agiliza o processo de onboarding e offboarding de funcionários.
A verdadeira inovação ocorre na Integração entre Controle de Acesso e CFTV. Instalamos câmeras IP de alta resolução (4K) com recursos de análise de vídeo avançada (Video Analytics). Quando o sistema de controle de acesso detecta uma anomalia — como uma porta forçada (Door Forced Open), uma porta mantida aberta por muito tempo (Door Held Open) ou uma tentativa de acesso negado —, ele aciona automaticamente a câmera mais próxima. O sistema de CFTV foca na área do incidente, inicia a gravação em alta taxa de quadros e envia um alerta em tempo real (com o clipe de vídeo anexado) para o smartphone dos gestores de segurança ou para a central de monitoramento.
Toda essa inteligência opera sobre a infraestrutura robusta que construímos, garantindo que o tráfego de vídeo de alta definição não interfira na performance da rede corporativa, graças à segmentação por VLANs e às políticas de QoS rigorosas.
A Base Física: Cabeamento Estruturado Cat6A Blindado
Toda a tecnologia embarcada em Dream Machines, switches 40G e sistemas de automação seria inútil sem uma fundação física impecável. O cabeamento estruturado é o sistema circulatório da rede corporativa. Na Avenida Paulista, um ambiente caracterizado por alta densidade de equipamentos eletrônicos, antenas de transmissão e elevadores potentes, a interferência eletromagnética (EMI) e a interferência de radiofrequência (RFI) são desafios constantes que podem degradar severamente a performance da rede.
Para superar esses desafios e garantir a máxima performance, a Eight TI padroniza a utilização de cabos Categoria 6A (Cat6A) F/UTP (Foiled/Unshielded Twisted Pair) ou S/FTP (Shielded/Foiled Twisted Pair) em seus projetos de alto padrão. O Cat6A é projetado para suportar taxas de transmissão de 10 Gigabits por segundo (10GBASE-T) a distâncias de até 100 metros, provendo a largura de banda necessária para as estações de trabalho mais exigentes e para a próxima geração de Access Points Wi-Fi.
A blindagem do cabo (a fita de alumínio que envolve os pares trançados no caso do F/UTP, ou a malha metálica adicional no S/FTP) atua como uma gaiola de Faraday. Ela bloqueia as interferências externas (Alien Crosstalk - AXT) provenientes de cabos de energia elétrica adjacentes ou de transmissões de rádio, garantindo a integridade do sinal de dados. Além disso, a blindagem confina o sinal dentro do cabo, aumentando a segurança contra tentativas de espionagem eletrônica.
Outro fator crítico na escolha do Cat6A é a sua superioridade na dissipação de calor. Com a crescente adoção do PoE++ (até 90W) para alimentar iluminação inteligente, câmeras PTZ e displays, os cabos de rede passam a conduzir correntes elétricas significativas. Cabos de categorias inferiores (como Cat5e ou Cat6) agrupados em grandes feixes dentro de calhas tendem a aquecer mais, o que aumenta a atenuação do sinal e reduz a margem de segurança do sistema. O Cat6A possui condutores de cobre mais espessos (geralmente 23 AWG) e isolamentos projetados para operar em temperaturas mais elevadas, garantindo a entrega segura de energia e dados simultaneamente.
A instalação física segue padrões estéticos e técnicos rigorosos. Utilizamos organizadores de cabos horizontais e verticais de alta densidade nos racks, mantendo o raio de curvatura adequado para evitar microfissuras no cobre e garantindo um fluxo de ar desobstruído para a refrigeração dos switches ativos. O resultado é um rack que não apenas performa com excelência, mas que reflete visualmente a qualidade da engenharia aplicada (o conceito de "Cable Porn").
Para entender o papel do cabeamento em detalhes, leia o guia de cabeamento estruturado.
Certificação de Rede com Fluke Networks DSX-8000

Certificação rigorosa com Fluke DSX-8000 garantindo performance 10G.
A execução de um projeto de cabeamento estruturado não termina com a crimpagem do último conector RJ-45. A garantia de que a infraestrutura física suportará as velocidades de 10 Gbps prometidas pelo padrão Cat6A exige comprovação por medição. É por isso que a Eight TI submete 100% dos pontos de rede instalados a um rigoroso processo de certificação utilizando o equipamento mais avançado da indústria: o Fluke Networks DSX-8000 CableAnalyzer.
A certificação não é um mero teste de continuidade (wiremap) para verificar se os fios estão na ordem correta. O Fluke DSX-8000 realiza varreduras de frequência em todo o espectro do cabo (até 500 MHz para Cat6A e até 2000 MHz para Cat8), medindo dezenas de parâmetros elétricos complexos que determinam a qualidade do sinal.
Entre os parâmetros críticos avaliados estão:
- Insertion Loss (Atenuação): Mede a perda de força do sinal à medida que ele viaja pelo cabo. Um valor alto indica que o sinal pode chegar fraco demais ao destino para ser decodificado corretamente pelo switch.
- NEXT (Near-End Crosstalk): Avalia a interferência (diafonia) que o sinal transmitido em um par de fios causa no par adjacente na mesma extremidade do cabo. Falhas no NEXT geralmente indicam destrançamento excessivo dos pares durante a crimpagem nos patch panels ou keystones.
- Return Loss (Perda de Retorno): Mede a quantidade de sinal que é refletida de volta para o transmissor devido a variações na impedância do cabo, frequentemente causadas por curvas muito acentuadas (raio de curvatura violado) ou conectores de baixa qualidade.
- Alien Crosstalk (AXT): O teste definitivo para o Cat6A, que mede a interferência causada por cabos vizinhos dentro do mesmo feixe. É aqui que a qualidade da blindagem (F/UTP ou S/FTP) e o aterramento correto provam seu valor.
Apenas quando o equipamento Fluke exibe a tela verde com o resultado "PASS" (Aprovado) para todos os parâmetros exigidos pela norma ANSI/TIA-568.2-D, consideramos o ponto finalizado. Ao término do projeto, entregamos ao cliente um relatório digital detalhado, contendo os gráficos de performance de cada link. Este relatório é a "certidão de nascimento" da rede, o documento técnico que valida o investimento realizado e assegura que a infraestrutura está preparada para as demandas tecnológicas da próxima década.
Já tem uma rede em operação? A verificação de rede com visita técnica mostra o estado atual da infraestrutura antes de qualquer investimento.
A Metodologia de Implementação da Eight TI
A substituição ou implementação de uma nova infraestrutura de TI em um escritório em pleno funcionamento na Avenida Paulista requer um planejamento cirúrgico. A metodologia da Eight TI foi desenvolvida para garantir a transição (cutover) mais suave possível, com o menor impacto possível nas operações diárias do cliente.
Nossa abordagem é dividida em fases distintas:
Fase 1: Site Survey e Engenharia de Projeto
Iniciamos com um levantamento detalhado do local. Analisamos a planta baixa, mapeamos as rotas de cabeamento existentes, avaliamos a capacidade elétrica e de refrigeração da sala de telecomunicações (TR) e identificamos possíveis fontes de interferência. Em conjunto com os gestores da empresa, definimos as necessidades de banda, as políticas de segurança e a topologia lógica das VLANs. O resultado é um Projeto Executivo (As-Planned) minucioso.
Fase 2: Preparação e Instalação Física (Fora do Horário Comercial)
Para não perturbar a rotina do escritório, as atividades mais intrusivas — como a passagem do cabeamento estruturado Cat6A pelo forro e piso elevado, a fixação de calhas e a instalação dos novos racks — são realizadas durante a noite ou aos finais de semana, respeitando as regras de obra do condomínio (horários, uso de elevador de serviço e liberação de acesso). Nossa equipe técnica, 100% CLT e certificada nas normas de segurança (NR-10 e NR-35), executa a infraestrutura física com precisão.
Fase 3: Setup Lógico e Testes em Laboratório
Antes de levar os equipamentos ativos (Dream Machine, switches, access points) para o cliente, realizamos o "staging" em nosso laboratório. Configuramos o Load Balance, as regras de firewall, as VLANs e o provisionamento do Wi-Fi. Realizamos testes de estresse (burn-in) para garantir que não há defeitos de fabricação no hardware (DOA - Dead on Arrival).
Fase 4: Implantação Paralela e Certificação
Instalamos os ativos configurados no rack do cliente, conectando-os ao novo cabeamento. Neste momento, realizamos a certificação Fluke de todos os pontos. A nova rede opera em paralelo com a antiga, permitindo testes exaustivos de conectividade, failover de internet e cobertura Wi-Fi (Site Survey Ativo) sem afetar os usuários.
Fase 5: Cutover (Virada de Chave) e Handover
O momento crítico. Em uma janela de manutenção programada (geralmente na madrugada de sábado para domingo), migramos os links de internet e os servidores para a nova infraestrutura. Na segunda-feira de manhã, nossa equipe de suporte avançado (Hypercare) está presente fisicamente no escritório para auxiliar os usuários na conexão à nova rede Wi-Fi e resolver quaisquer dúvidas imediatas. Entregamos a documentação As-Built completa, incluindo diagramas de rede e relatórios de certificação.
Suporte Proativo e Monitoramento NOC 24/7
A entrega do projeto físico é apenas o início da nossa parceria. No modelo de infraestrutura gerenciada (HaaS) da Eight TI, a operação contínua e a saúde da rede são responsabilidades nossas. Para garantir o nível de serviço (SLA) exigido pelas corporações da Avenida Paulista, operamos um Network Operations Center (NOC) de última geração, focado em monitoramento proativo 24 horas por dia, 7 dias por semana.
O conceito de suporte reativo — esperar o cliente ligar para informar que a internet caiu — é inaceitável em nosso padrão de qualidade. Nosso NOC utiliza plataformas de monitoramento avançadas (como Zabbix, PRTG ou o próprio UniFi Controller) integradas via SNMP e APIs aos equipamentos instalados no cliente. Monitoramos centenas de métricas em tempo real:
- Utilização de CPU e memória da Dream Machine.
- Status e latência dos links de internet (WAN).
- Temperatura interna dos switches e do rack.
- Tráfego de banda por porta e por VLAN.
- Qualidade do sinal (SNR) e taxa de retentativas dos Access Points Wi-Fi.
Quando uma métrica ultrapassa os limites predefinidos (thresholds), o sistema gera um alerta automático para nossos engenheiros N2 e N3. Muitas vezes, detectamos e mitigamos um problema antes mesmo que ele afete a experiência do usuário final. Por exemplo, se identificarmos que um dos links de internet está apresentando alta perda de pacotes, forçamos o failover manual para o link secundário e abrimos um chamado junto à operadora de telecomunicações em nome do cliente.
A gestão de patches e atualizações de firmware também é centralizada pelo nosso NOC. As vulnerabilidades de segurança (Zero-Day exploits) surgem constantemente. Nossa equipe testa as atualizações de firmware disponibilizadas pelos fabricantes (como Ubiquiti, Fortinet ou Cisco) em ambiente controlado e, após a validação, agenda a aplicação remota nos equipamentos dos clientes durante janelas de manutenção noturnas, garantindo que a infraestrutura esteja sempre protegida contra as ameaças cibernéticas mais recentes, sem interromper o trabalho diário.
Conformidade Normativa e Segurança do Trabalho (NR-35)
A execução de projetos de infraestrutura de TI na Avenida Paulista deve seguir não apenas os padrões tecnológicos globais, mas também as rigorosas normas regulamentadoras brasileiras de segurança do trabalho e engenharia. A Eight TI diferencia-se por atuar em estrita conformidade com todas as legislações vigentes, protegendo juridicamente nossos clientes e garantindo a integridade física de nossos colaboradores.
Do ponto de vista técnico, todas as nossas instalações de cabeamento estruturado obedecem às diretrizes da ABNT NBR 14565 (Procedimento básico para elaboração de projetos de cabeamento de telecomunicações para rede interna estruturada) e das normas internacionais equivalentes, como a ISO/IEC 11801 e a ANSI/TIA-568.2-D. O respeito a essas normativas dita regras cruciais, como as distâncias máximas dos enlaces permanentes (90 metros), as taxas de ocupação das eletrocalhas (limitadas a 40% para permitir expansões e dissipação térmica), e as práticas de aterramento e equalização de potencial (TIA-607), fundamentais para o funcionamento correto do cabeamento blindado.
No âmbito da segurança do trabalho, a complexidade dos edifícios comerciais frequentemente exige intervenções em locais de difícil acesso, como a passagem de cabos em shafts de grande profundidade, instalação de antenas Wi-Fi e câmeras em tetos com pé-direito duplo ou em áreas externas. Para essas atividades, a conformidade com a NR-35 (Trabalho em Altura) é absoluta.
Todos os técnicos da Eight TI que executam atividades acima de 2 metros do nível inferior possuem certificação NR-35 atualizada, atestada por exames médicos ocupacionais (ASO) específicos para trabalho em altura. Utilizamos Equipamentos de Proteção Individual (EPIs) de primeira linha, como cinturões de segurança tipo paraquedista, talabartes em Y com absorvedor de energia e capacetes com jugular. Além disso, elaboramos a Análise de Risco (AR) e emitimos a Permissão de Trabalho (PT) antes do início de qualquer atividade crítica.
Para instalações elétricas relacionadas aos racks de TI e sistemas de nobreak (UPS), nossa equipe segue a NR-10 (Segurança em Instalações e Serviços em Eletricidade). A emissão da Anotação de Responsabilidade Técnica (ART) junto ao CREA (Conselho Regional de Engenharia e Agronomia) consolida a legalidade e a responsabilidade de engenharia sobre a obra executada, proporcionando total respaldo legal ao condomínio e à empresa contratante.
Perguntas frequentes sobre infraestrutura de TI na Paulista
O que é aluguel de TI (HaaS)?
Hardware as a Service (HaaS) é o aluguel da infraestrutura de rede, como roteadores, switches e access points, mediante mensalidade. Em vez de comprar os equipamentos, a empresa paga por uso, e a troca do hardware em caso de defeito e a renovação tecnológica seguem o que está previsto em contrato.
Alugar equipamentos de rede compensa mais do que comprar?
Depende do caixa, do porte e do plano de crescimento da empresa. O aluguel reduz o investimento inicial e transfere para o fornecedor o risco de defeito e de obsolescência. Em contrapartida, o custo total ao longo de vários anos pode ser maior do que o da compra, por isso vale comparar os dois cenários antes de decidir.
O que é load balance com failover automático?
É o uso de dois ou mais links de internet, de operadoras diferentes, ao mesmo tempo. O balanceamento distribui o tráfego entre os links, e o failover redireciona tudo para o link que estiver funcionando se o outro degradar ou cair, mantendo a empresa conectada.
Quando usar cabo DAC e quando usar fibra óptica?
O cabo DAC (Direct Attach Copper) é indicado para conexões curtas de 10G e 40G, dentro do mesmo rack ou entre racks vizinhos, porque custa menos e consome menos energia. Para distâncias maiores, o correto é usar fibra óptica com transceptores.
Todo cabeamento Cat6A precisa ser blindado?
Não necessariamente, mas a Eight TI padroniza cabos F/UTP ou S/FTP em projetos de alto padrão, por causa da interferência eletromagnética típica de edifícios comerciais e dos feixes densos com PoE. A blindagem exige aterramento correto para funcionar como esperado.
A Eight TI atende empresas na Avenida Paulista?
Sim. A sede fica na Vila Leopoldina, na Zona Oeste de São Paulo, e a equipe atende escritórios na Avenida Paulista e nas regiões vizinhas. O projeto começa com uma visita técnica ao local e respeita as regras de obra de cada edifício.
Como é feita a obra de infraestrutura de TI em um escritório em funcionamento?
As etapas mais intrusivas, como passagem de cabos e instalação de racks, são feitas fora do horário comercial, conforme as regras do condomínio. Os ativos são configurados antes em laboratório, a nova rede opera em paralelo com a antiga durante os testes, e a virada para a nova infraestrutura acontece em janela de manutenção combinada.
Conclusão: infraestrutura de TI na Paulista como vantagem competitiva
A infraestrutura de rede corporativa evoluiu de um centro de custos necessário para um habilitador estratégico de negócios. Na Avenida Paulista, onde a inovação e a velocidade ditam as regras do mercado, empresas com redes lentas, instáveis ou inseguras perdem competitividade. A Eight TI conhece essa dinâmica e entrega projetos pensados para gestores exigentes.
A combinação de equipamentos de vanguarda — como a Dream Machine para segurança unificada, switches operando em 10G/40G com cabos DAC para latência ultrabaixa, e sistemas de Load Balance profissional para conectividade ininterrupta — forma uma base tecnológica formidável. Quando essa tecnologia é suportada por um cabeamento estruturado Cat6A rigorosamente certificado com Fluke Networks e integrada a sistemas de automação e controle de acesso de última geração, o resultado é um ambiente de trabalho inteligente, seguro e altamente produtivo.
Contudo, o maior valor que entregamos reside no nosso modelo de negócio: o Hardware as a Service (HaaS). Ao optar pelo aluguel da infraestrutura de TI com a Eight TI, sua empresa na Paulista elimina os pesados investimentos iniciais (CAPEX), pode se beneficiar de vantagens fiscais, transfere o risco de obsolescência e falhas de hardware para especialistas, e garante que a rede será monitorada e mantida por um NOC 24/7. Nós assumimos a complexidade da tecnologia para que você possa focar exclusivamente no crescimento da sua empresa.
Em bairros próximos, veja também a infraestrutura de rede na Vila Nova Conceição e o cabeamento estruturado na Leopoldina, Itaim Bibi e Pinheiros. A Eight TI também atende projetos corporativos e industriais em outras cidades do estado de São Paulo, como Guarulhos, Campinas, Barueri e Sorocaba, com o mesmo padrão de engenharia e suporte.
Não permita que gargalos tecnológicos limitem o potencial da sua equipe. Entre em contato com a Eight TI hoje mesmo e agende uma consultoria especializada. Descubra como podemos desenhar e implementar a infraestrutura de rede de alta performance que a sua empresa na Avenida Paulista merece.